


БАКУ /Trend/ - Уязвимости в решениях на базе ИИ создают серьезные киберугрозы для критической информационной инфраструктуры.
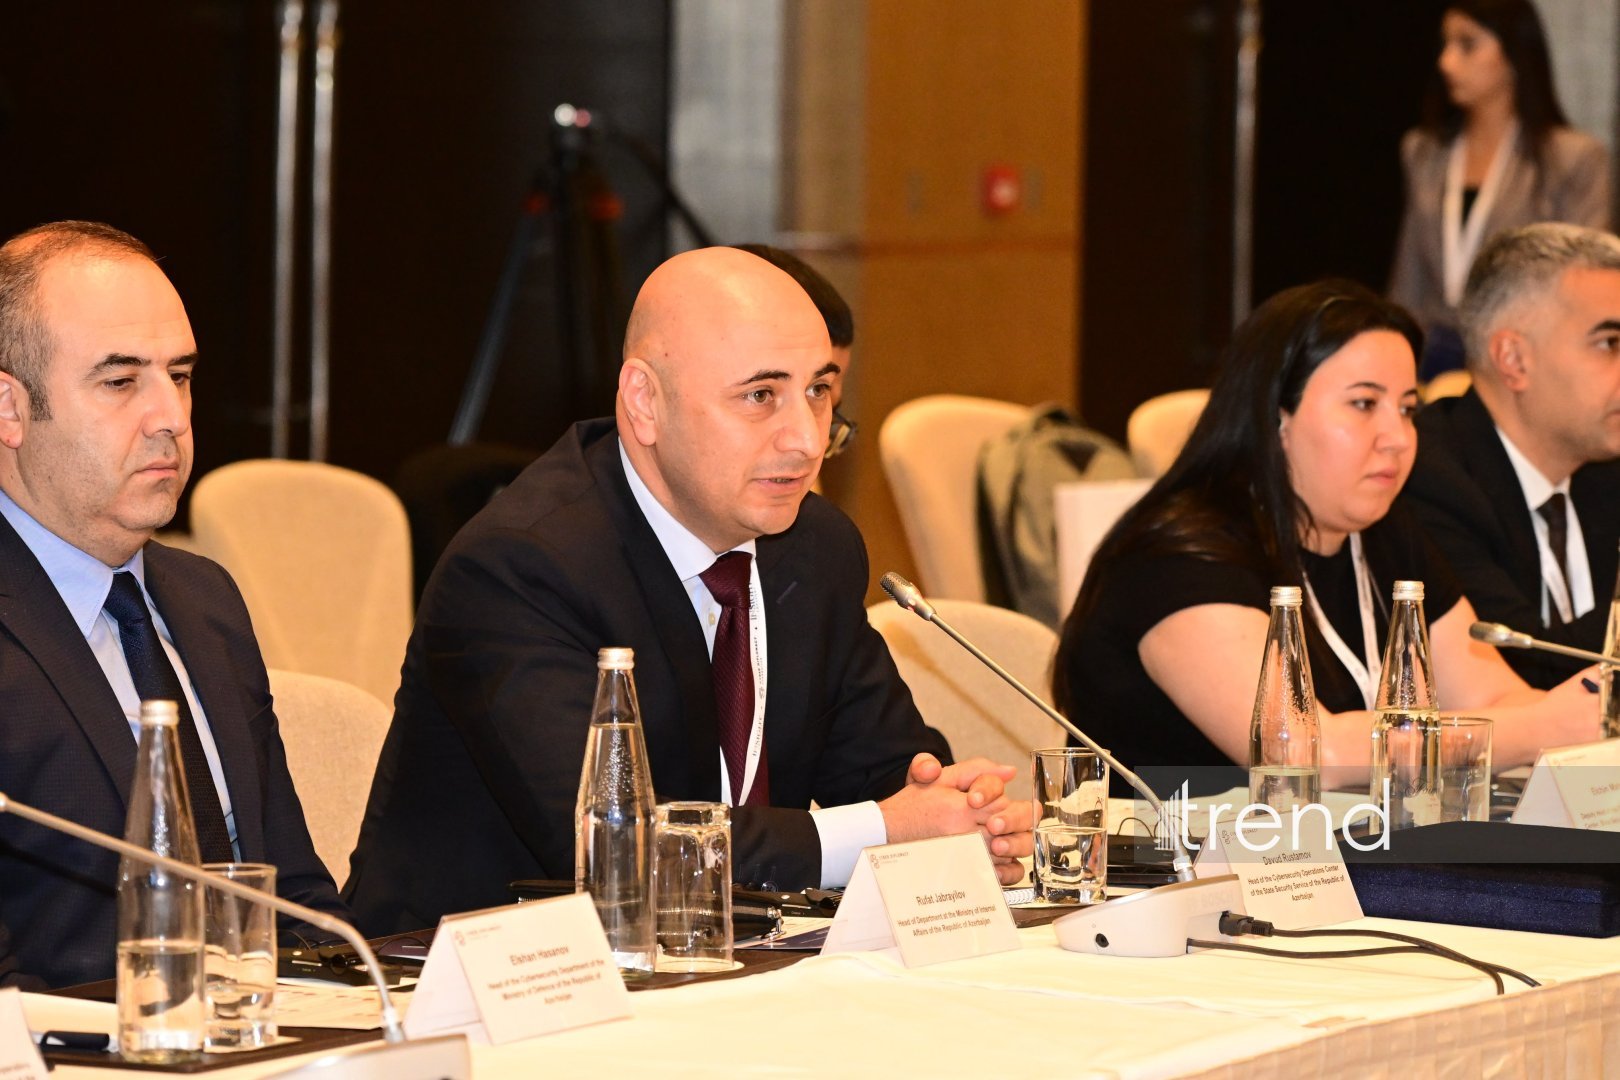
Как сообщает корреспондент Trend, об этом сказал начальник Центра операций по кибербезопасности Службы государственной безопасности Азербайджана Давуд Рустамов во время выступления на панельной дискуссии «Защита критической инфраструктуры: управление трансграничными и национальными рисками безопасности», состоявшейся в рамках II Международной конференции по кибердипломатии в Баку.
Он отметил, что Азербайджан с 2020 года приступил к формированию законодательной базы, связанной с критической инфраструктурой, и в этом процессе использовал опыт Израиля, Турции, Италии, США и других развитых стран.
«В нашем законодательстве есть собственный подход. Каждый может ознакомиться с нашим опытом в этой сфере посредством законодательных актов», — сказал Д. Рустамов.
По его словам, законодательная работа, связанная с безопасностью критической информационной инфраструктуры, завершена. Служба госбезопасности определена в качестве основного органа, ответственного за безопасность в этой области, и осуществляет государственный контроль над безопасностью критической информационной инфраструктуры. Служба также ведет борьбу с киберугрозами, носящими глобальный характер.
Обратив внимание на риски, создаваемые технологиями ИИ, Д. Рустамов отметил, что в настоящее время в большинстве приложений, разработанных на основе этих технологий, имеются определенные уязвимости. «Почти во всех приложениях на базе искусственного интеллекта есть различные уязвимости, поскольку в них используются разные, в том числе устаревшие, программные библиотеки. Эти уязвимости могут открыть путь к кибератакам с применением других решений на базе искусственного интеллекта», — подчеркнул он.
Он отметил, что объектом атак становится критическая информационная инфраструктура. Служба государственной безопасности выполняет в этом направлении различные задачи, включая антитеррористические, контрразведывательные мероприятия и меры по борьбе с киберпреступностью.
Д. Рустамов сообщил, что Служба проводит в этой сфере исследования в области цифровой криминалистики, осуществляет аудиты безопасности и тесты. В то же время индикаторы компрометации (IoC) регулярно передаются как операторам критической инфраструктуры и другим заинтересованным сторонам, так и зарубежным партнерам. «Мы заинтересованы в расширении нашего международного партнерства, поскольку своевременный обмен вредоносными IP-адресами, доменами и другими индикаторами компрометации усиливает наши возможности и играет важную роль в борьбе с глобальными угрозами», — заявил он.
Говоря о приоритетах, на которые должны обращать внимание структуры национальной безопасности, Д. Рустамов в первую очередь отметил важность постоянного отслеживания того, как искусственный интеллект меняет ландшафт угроз.
По его словам, искусственный интеллект уже позволяет осуществлять существующие тактики атак, такие как разведка и выдача себя за другое лицо, быстрее и в более широких масштабах. В связи с этим важна постоянная оценка деятельности акторов, создающих угрозы, используемых ими методов, а также возможностей операторов инфраструктуры по своевременному обнаружению атак и реагированию на них.
Он заявил, что с этой целью национальные киберцентры, разведывательные службы и операторы инфраструктуры должны объединять усилия, обмениваться информацией о наблюдаемых угрозах и тестировать планы реагирования.
Д. Рустамов отметил, что в Азербайджане в этом направлении функционирует платформа обмена данными о вредоносном программном обеспечении и угрозах под названием MISP, в которой участвуют и представители частного сектора. Операторы критической инфраструктуры, государственные структуры и другие добровольные участники, подключившись к платформе, ежедневно делятся информацией о вредоносных индикаторах компрометации.
Он добавил, что Азербайджан также подключен к международным платформам MISP и делится с местными партнерами вредоносными индикаторами, обмен которыми происходит на этих площадках.
Д. Рустамов подчеркнул, что вторым приоритетом является перевод международного сотрудничества на оперативный уровень. Он отметил, что страна-партнер может выявить первичные признаки кампании кибератаки раньше, чем операторы страны, являющейся мишенью. Однако раннее предупреждение имеет значение только тогда, когда оно своевременно доводится до соответствующих лиц и позволяет принять конкретные меры.
«Нам нужны надежные, круглосуточно действующие каналы связи между национальными группами реагирования на инциденты и соглашения для оперативного обмена данными разведки угроз. Нам также следует проводить совместные учения для проверки того, как будет осуществляться координация во время реальных трансграничных инцидентов», — сказал он.
Д. Рустамов отметил, что уровень готовности стран должен оцениваться на основе нескольких важных вопросов: насколько быстро можно выявить угрозы, насколько оперативно можно начать действовать совместно с партнерами и можно ли при реагировании на киберинцидент обеспечить бесперебойную работу жизненно важных услуг. Он также довел до внимания важность формирования единой национальной картины кибербезопасности, основанной на коллективной обороне. По его мнению, такая система должна объединять на единой платформе данные, поступающие от операторов критической инфраструктуры, отраслевых регуляторов, групп реагирования на инциденты, правоохранительных органов и разведывательных служб.
По словам Д. Рустамова, система раннего предупреждения должна давать четкое представление о том, какие важные услуги затронуты, какова вероятность распространения угрозы на других операторов или сектора, а также разграничивать подтвержденные данные и моменты, которые еще расследуются. В то же время операторам должны предоставляться своевременные предупреждения и инструкции для принятия конкретных мер.
В завершение выступления Д. Рустамов сообщил, что также отслеживаются современные тенденции кибератак, нацеленных на государственные структуры, в том числе с использованием искусственного интеллекта. Он особо обратил внимание на опасности, создаваемые нецензурированными моделями ИИ, распространяемыми на ресурсах даркнета. Такие модели открывают злоумышленникам широкие возможности для осуществления и автоматизации кибератак, а также разработки сложных сценариев атак. «Это очень серьезная проблема. Правоохранительные органы не всегда могут быть готовы к борьбе с такими сложными атаками. В цифровую эпоху мы сталкиваемся с атаками, расследовать которые традиционными методами крайне сложно», — подчеркнул Д. Рустамов.


